
Alors que son catalogue s’enrichit déjà de productions d’envergure comme Mario Kart World, Donkey Kong ou la mouture modernisée de The Witcher 3, la dernière-née du constructeur japonais subit sa première secousse technique. Moins d’un an après son lancement commercial, le jailbreak Nintendo Switch 2 concrétise sa première brèche fonctionnelle sur la version système 23.0.1.
La scène underground emprunte cette fois un chemin bien différent de son aînée. Loin de la faille matérielle non corrigeable qui avait ouvert les entrailles de la première Switch via sa puce Tegra, la vulnérabilité actuelle relève exclusivement de la couche logicielle.

Le talon d’Achille de la rétrocompatibilité
Baptisé ns2jb par ses auteurs, l’exploit ne s’attaque pas directement au système d’exploitation de la console. Il s’infiltre par une porte dérobée inattendue logée au cœur de SmileBASIC 4, un outil de programmation issu de la génération précédente et accessible en téléchargement sur l’eShop.
En saturant les mécanismes de lecture de fichiers sur la carte microSD au chargement d’un script, le programmeur parvient à exécuter du code arbitraire en mémoire vive. L’opération se distingue par l’utilisation poussée d’OpenAI Codex durant la phase de recherche, l’outil ayant servi à désosser rapidement les binaires et à assembler les charges utiles. L’arrivée de l’intelligence artificielle dans l’ingénierie inversée de consoles franchit ici un palier très concret.
Mario Kart World transformé sur le banc d’essai
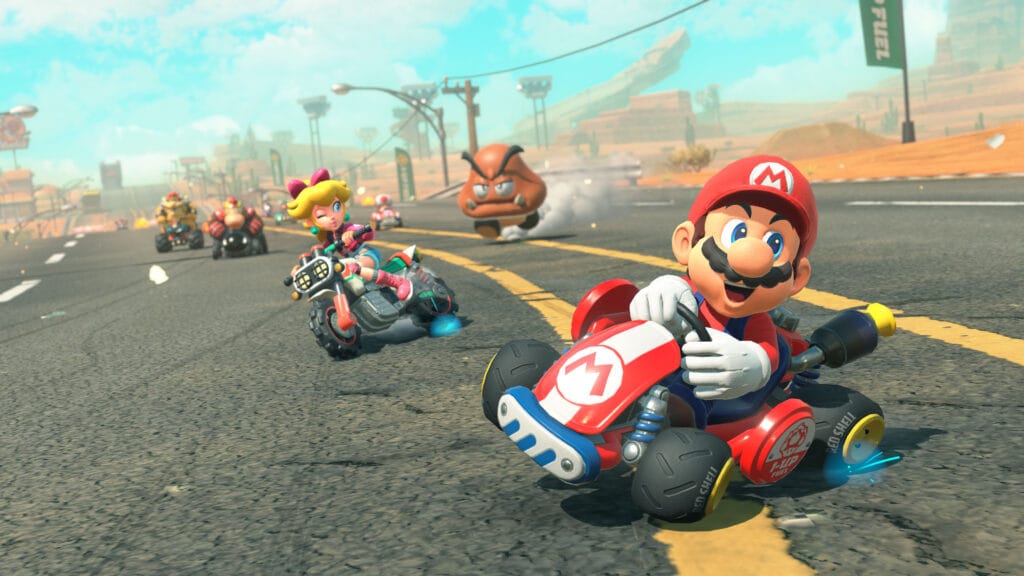
Pour prouver l’efficacité de la méthode, les bidouilleurs ont diffusé une séquence montrant Mario Kart World altéré en temps réel. Sur l’écran, les pilotes officiels cèdent leur place à des modèles 3D hétéroclites comme Peter Griffin ou Hatsune Miku, injectés directement dans la mémoire vive de la machine.
Cette manipulation confirme une écriture fonctionnelle dans la RAM réservée aux applications. Dans les faits, cette brèche ouvre un accès immédiat au remplacement d’éléments graphiques, à l’exportation de sauvegardes locales et à l’exécution de micro-utilitaires amateurs sans jamais altérer les binaires d’origine du jeu.
Un exploit bridé et volatil
Il faut toutefois tempérer les fantasmes autour de cette annonce. Nous sommes très loin d’un environnement modifié complet ou d’une porte ouverte au piratage de masse.
Le dispositif est strictement temporaire. Chaque extinction de la console efface la charge utile de la mémoire vive, contraignant l’utilisateur à relier sa machine à un ordinateur pour relancer la procédure à chaque redémarrage. Surtout, l’exécution reste confinée à l’espace utilisateur standard. Faute d’accès aux privilèges du noyau et à l’hyperviseur, contourner la vérification cryptographique des jeux commerciaux demeure impossible.
Une riposte imminente du côté de Kyoto

L’historique de la firme ne laisse aucun doute sur la vitesse de réaction à attendre. Contrairement à un défaut de conception physique sur une carte mère, une faille applicative se neutralise avec une grande rapidité.
Le constructeur peut d’abord choisir de retirer SmileBASIC 4 du catalogue en ligne ou d’imposer un patch bloquant immédiatement le dépassement de mémoire tampon. En parallèle, une mise à jour globale du système viendra verrouiller l’accès mémoire exploité par l’environnement de rétrocompatibilité. Enfin, la télémétrie des services en ligne identifiera sans mal les profils utilisant des données modifiées, exposant les contrevenants à un bannissement pur et simple de leur compte et de leur matériel.
Cette démonstration met en lumière la fragilité inhérente aux passerelles de rétrocompatibilité logicielle. Alors que des échéances majeures comme le remake de Zelda Ocarina of Time approchent et que l’inflation des coûts industriels de la mémoire crystallise les débats économiques, la sécurité de l’écosystème reste une priorité absolue pour le constructeur. La parade officielle n’est désormais qu’une question de jours.